外部からの攻撃と内部からの情報漏えいを防ぐための製品をまとめています。ファイアウォール、EDRなどの端末対策、メールやWebの対策、クラウド環境の保護まで、守る場所ごとに分かれます。
VPNソフト39 製品
VPNソフトは、インターネット上に暗号化された通路を作り、社外から社内ネットワークへ安全に接続するためのものです。拠点間を常時つなぐ形と、個々の端末から接続するリモートアクセス型があります。比較のときは、同時接続数と通信速度、認証方式(多要素認証への対応)、対応OSと端末、既存のファイアウォールとの関係、そしてゼロトラスト型への移行のしやすさを確認してください。
VPNソフトの製品を見る →
EDR・XDR33 製品
EDR・XDRは、パソコンやサーバーの中で起きる不審な挙動を記録し、侵入後の動きを見つけて止めるための仕組みです。侵入を防ぐことに重点を置く従来のウイルス対策と違い、入られた前提で被害を最小化します。XDRはこれをネットワークやクラウドまで広げたものです。比較のときは、検知の精度と誤検知、監視を任せられるサービス(MDR)の有無、隔離や復旧の操作性、そして端末数による課金を確認してください。
EDR・XDRの製品を見る →
セキュリティソフト18 製品
セキュリティソフトは、パソコンやサーバーをマルウェアから守るための基本的な対策です。パターンファイルによる検知に加え、振る舞いや機械学習で未知の脅威を見つける製品が主流になりました。比較のときは、検知率と端末への負荷、管理コンソールでの一括管理、対応OS(Windows・Mac・モバイル・サーバー)、EDRとの関係、そして端末数による課金を確認してください。
セキュリティソフトの製品を見る →
WAF・WAAP18 製品
WAF・WAAPは、Webアプリケーションを狙う攻撃を、通信の内容を見て遮断するための仕組みです。SQLインジェクションやクロスサイトスクリプティングのほか、近年はAPIやボットへの対策を含むWAAPへ広がっています。比較のときは、導入形態(クラウド型・アプライアンス・サーバー設置型)、誤検知を減らすチューニングの手間と支援、APIとボットへの対応、そして通信量による課金を確認してください。
WAF・WAAPの製品を見る →
メール誤送信対策ツール13 製品
メール誤送信対策ツールは、宛先の間違いや添付ファイルの取り違えによる情報漏えいを防ぐためのものです。送信前に宛先と添付を確認させる、一定時間送信を保留する、社外宛てを強調するといった仕組みで、送信ボタンを押した後の事故を減らします。比較のときは、既存のメール環境(Microsoft 365・Google Workspace)への組み込み方、確認画面の作り込み、上長承認の要否、そして利用人数による課金を確認してください。
メール誤送信対策ツールの製品を見る →
メールセキュリティ22 製品
メールセキュリティは、標的型攻撃メールやフィッシング、なりすましといったメール経由の脅威から組織を守るための仕組みです。添付ファイルやURLの無害化、送信ドメイン認証の検証、暗号化などを扱います。比較のときは、クラウドメールへの組み込み方(ゲートウェイ型かAPI連携型か)、未知の攻撃への検知手法、誤検知時の解放の手間、そしてアーカイブや暗号化を含むかを確認してください。
メールセキュリティの製品を見る →
UTM10 製品
UTMは、ファイアウォール、不正侵入防御、アンチウイルス、Webフィルタリングといった複数の機能を1台にまとめたネットワーク機器です。専門の担当者を置きにくい中小規模の拠点で、まとめて対策を入れる目的に向きます。比較のときは、拠点の回線速度に見合った処理能力、機能を有効にしたときの速度低下、運用と監視を任せられるか、更新ライセンスの費用、そして保守と代替機の手配を確認してください。
UTMの製品を見る →
入退室管理システム13 製品
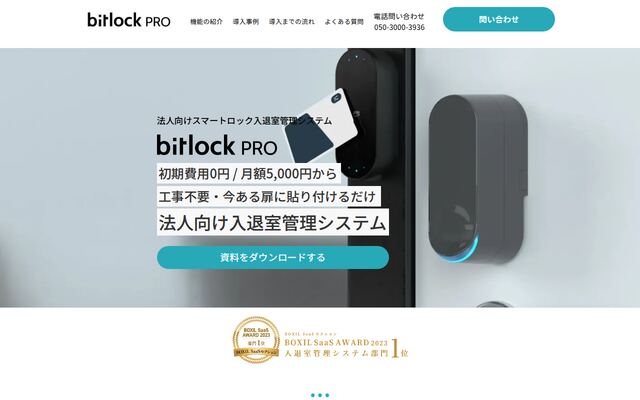
入退室管理システムは、扉の解錠を制御し、誰がいつどこへ入ったかを記録するための仕組みです。ICカード、スマートフォン、顔認証、暗証番号といった方式があり、勤怠管理や来訪者受付と連携させる使い方もあります。比較のときは、認証方式と通行の速さ、既存の電気錠や扉への設置可否、権限の設定単位、停電・通信断時の動作、そして扉数による費用を確認してください。
入退室管理システムの製品を見る →
DLP8 製品
DLPは、機密情報が外部へ持ち出されるのを見つけて止めるための仕組みです。ファイルの内容や属性を判定し、メール送信、クラウドへのアップロード、USBメモリへのコピー、印刷といった経路を制御します。比較のときは、機密情報の判定方法(キーワード・正規表現・分類ラベル・AI)、監視できる経路、業務を止めない運用(警告のみか遮断か)、そして端末数による課金を確認してください。
DLPの製品を見る →
SSLサーバ証明書9 製品
SSLサーバ証明書は、Webサイトの通信を暗号化し、サイトの運営者が実在することを証明するための電子証明書です。ドメイン名のみを確認するDV、組織の実在を確認するOV、より厳格な審査を行うEVがあります。比較のときは、必要な認証レベル、発行までの期間と審査書類、ワイルドカードやマルチドメインへの対応、サーバーへの導入と更新の手間、そして年間費用を確認してください。
SSLサーバ証明書の製品を見る →
Webサイト監視ツール9 製品
Webサイト監視ツールは、自社サイトが正しく見えているか、応答が遅くなっていないかを外部から定期的に確かめるためのものです。停止や改ざん、証明書の期限切れを早く知ることで、機会損失と信用の毀損を防ぎます。比較のときは、監視の間隔と拠点、監視できる項目(死活・応答時間・文言・証明書・改ざん)、通知の手段、そして監視するURL数による課金を確認してください。
Webサイト監視ツールの製品を見る →
クラウドセキュリティ(CASB・CSPM・CNAPP)36 製品
クラウドセキュリティ(CASB・CSPM・CNAPP)は、クラウドサービスの利用と設定を安全に保つための仕組みです。CASBは利用状況の可視化と制御、CSPMは設定ミスの検出、CNAPPはクラウド上のアプリ全体の保護を担います。クラウドの事故の多くは設定の誤りに起因します。比較のときは、対応するクラウド事業者とSaaS、検出項目の網羅性、修正手順の提示、そして監視対象の規模による課金を確認してください。
クラウドセキュリティ(CASB・CSPM・CNAPP)の製品を見る →
Webフィルタリングソフト7 製品
Webフィルタリングソフトは、業務に関係のないサイトや危険なサイトへのアクセスを制限するための仕組みです。カテゴリ単位での遮断、時間帯による制御、アクセスログの記録を行います。比較のときは、URLデータベースの分類精度と日本語サイトへの強さ、社外に持ち出した端末での動作、HTTPS通信の扱い、ログの保存と検索、そして端末数による課金を確認してください。
Webフィルタリングソフトの製品を見る →
Webセキュリティ6 製品
Webセキュリティは、Webサイトやそこを利用する人を守るための対策をまとめたカテゴリです。改ざんの検知、不正アクセスの遮断、脆弱性の点検、フォームへの攻撃対策などが含まれます。比較のときは、対象とする脅威の範囲、導入の形(タグ設置・DNS切り替え・サーバー設置)、運用を任せられるか、既存のWAFやCDNとの重複、そして対象サイト数による課金を確認してください。
Webセキュリティの製品を見る →
DDoS対策サービス6 製品
DDoS対策サービスは、大量の通信を送りつけてサービスを停止させる攻撃を、手前で吸収・遮断するためのものです。回線を埋める帯域攻撃と、アプリケーションを狙う攻撃では対処の仕方が異なります。比較のときは、防御できる攻撃の規模と種類、検知から遮断までの時間、正常な通信を巻き込まない精度、常時防御か攻撃時の切り替えか、そして費用の体系を確認してください。
DDoS対策サービスの製品を見る →
IDS/IPS・NDR10 製品
IDS/IPS・NDRは、ネットワークを流れる通信を監視し、不正な侵入や攻撃の兆候を見つけるための仕組みです。IDSは検知、IPSは遮断までを行い、NDRは通信の振る舞いから侵入後の動きを捉えます。比較のときは、検知方式(シグネチャか振る舞いか)、暗号化通信への対応、既存のファイアウォールやEDRとの役割分担、運用を任せられるか、そして通信量による課金を確認してください。
IDS/IPS・NDRの製品を見る →
SWG・インターネット分離11 製品
SWG・インターネット分離は、社外のWebへのアクセスを安全にするための仕組みです。SWGはクラウド上で通信を検査して危険なサイトやファイルを遮断し、インターネット分離は閲覧処理を手元の端末から切り離してマルウェアの侵入経路を断ちます。比較のときは、社外に持ち出した端末への適用、通信の遅延、ファイルの持ち帰り(無害化)の使い勝手、そしてゼロトラスト構成への発展性を確認してください。
SWG・インターネット分離の製品を見る →
サンドボックス5 製品
サンドボックスは、受け取ったファイルやURLを隔離した環境で実際に動かし、危険な振る舞いをしないか調べる仕組みです。パターンに載っていない未知のマルウェアを見つけるために使われます。比較のときは、解析にかかる時間とメールの配送遅延、解析を回避する検体への強さ、対応するファイル形式、既存のメールゲートウェイやプロキシとの連携、そして解析件数による課金を確認してください。
サンドボックスの製品を見る →
ゼロトラストセキュリティ(ZTNA)12 製品
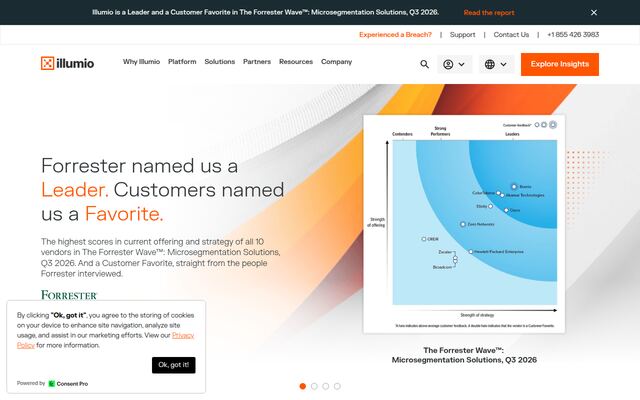
ゼロトラストセキュリティ(ZTNA)は、社内ネットワークの内側だからといって信頼せず、接続のたびに利用者と端末を確かめてから必要な範囲だけアクセスを許す考え方と、その実装です。VPNの置き換えとして導入が進んでいます。比較のときは、社内アプリとSaaSのどちらに強いか、端末の状態(パッチ・EDRの稼働)を条件にできるか、既存の認証基盤との連携、そして利用者数による課金を確認してください。
ゼロトラストセキュリティ(ZTNA)の製品を見る →
データベースセキュリティツール6 製品
データベースセキュリティツールは、データベースへのアクセスを監視・制御し、機密データの不正な取得や改ざんを防ぐためのものです。特権利用者の操作ログの取得、SQLの監査、暗号化、マスキングなどを扱います。比較のときは、対応するデータベースの種類、性能への影響、監査ログの保存量と検索性、法規制(個人情報保護法・PCI DSS)への対応、そしてインスタンス数による課金を確認してください。
データベースセキュリティツールの製品を見る →
ファイアウォール機器7 製品
ファイアウォール機器は、ネットワークの境界で通信を許可・遮断する装置です。近年はアプリケーション単位の制御や侵入防御、SSL通信の検査まで行う次世代型が主流になりました。比較のときは、回線速度に見合った処理能力(機能を有効にしたときの実効値)、冗長構成への対応、設定と運用のしやすさ、ログの保存と分析、そして年間の保守・ライセンス費用を確認してください。
ファイアウォール機器の製品を見る →
SASE・SD-WAN7 製品
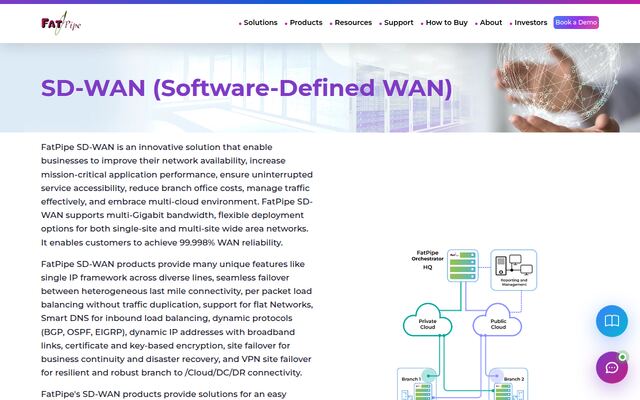
SASE・SD-WANは、拠点や在宅から社外のクラウドへ向かう通信を、ネットワークとセキュリティを一体にして扱う仕組みです。SD-WANが回線の使い分けと最適化を、SASEがクラウド側での検査と制御を担います。比較のときは、国内の接続拠点と遅延、SWGやZTNAなど含まれる機能の範囲、既存の回線・機器からの移行のしやすさ、そして拠点数と利用者数による課金を確認してください。
SASE・SD-WANの製品を見る →
アプリケーションセキュリティ(SAST/DAST・SCA)22 製品
アプリケーションセキュリティ(SAST/DAST・SCA)は、自社で開発するソフトウェアの脆弱性を、作る段階で見つけるための仕組みです。ソースコードを静的に調べるSAST、動かして調べるDAST、使っているオープンソース部品の既知の脆弱性を調べるSCAがあります。比較のときは、対応言語とフレームワーク、誤検知の多さ、CI/CDへの組み込みやすさ、SBOMの出力、そして開発者数やリポジトリ数による課金を確認してください。
アプリケーションセキュリティ(SAST/DAST・SCA)の製品を見る →
その他のセキュリティ43 製品
セキュリティに関わるもので、ほかの分類に当てはまらない製品やサービスをまとめています。用途がまたがるもの、新しく出てきてまだ分類が定まっていないものが入ります。目的に近いカテゴリが見つからないときの入口として使ってください。
その他のセキュリティの製品を見る →
 掲載企業ログイン
レビュー会員登録
無料掲載のお問い合わせ無料掲載