弱点を見つけ、攻撃に気づき、対応するための製品とサービスをまとめています。脆弱性診断・管理、SIEM、SOAR、標的型攻撃メール訓練、ペネトレーションテスト、工場向けのOTセキュリティまで含みます。
脆弱性診断・脆弱性管理42 製品
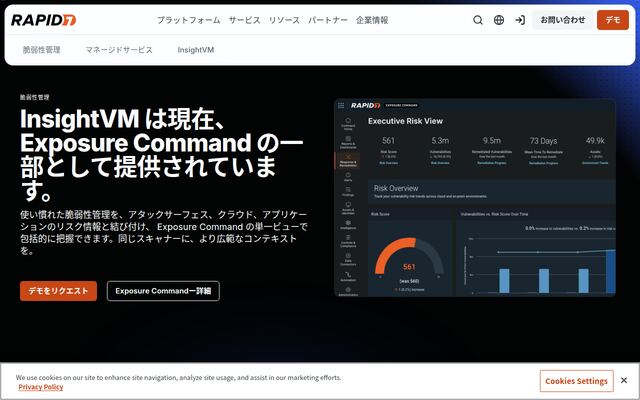
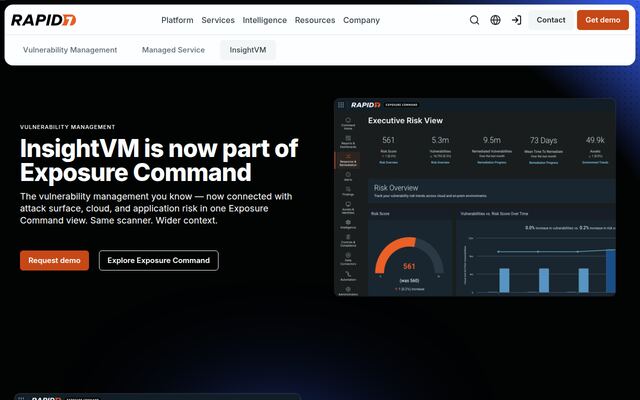
脆弱性診断・脆弱性管理は、システムやWebアプリケーションに残る弱点を見つけ、優先順位を付けて対処まで追うための仕組みです。自動でスキャンするツール型と、専門家が手動で調べるサービス型があります。比較のときは、診断の対象(プラットフォーム・Webアプリ・クラウド設定)、自動と手動の組み合わせ、検出後の優先度付けと再診断、報告書の内容、そして対象数による課金を確認してください。
脆弱性診断・脆弱性管理の製品を見る →
SIEM・UEBA17 製品
SIEM・UEBAは、機器やシステムのログを集めて相関分析し、攻撃の兆候を見つけるための仕組みです。UEBAは利用者や端末の普段の振る舞いを学習し、そこからの逸脱を検知します。比較のときは、取り込めるログの種類と量、相関ルールの作りやすさと初期提供の有無、アラートの精度と運用負荷、保存期間、そしてログ量による課金と監視の外部委託の可否を確認してください。
SIEM・UEBAの製品を見る →
標的型攻撃メール訓練サービス10 製品
標的型攻撃メール訓練サービスは、実際の攻撃を模したメールを従業員へ送り、開封や添付ファイルの実行がどれだけ起きるかを測る訓練です。結果に応じた教育まで行うことで、意識の定着を図ります。比較のときは、訓練メールの文面の作り込みと業種への適合、開封者への自動教育、部署別の結果分析、実施頻度と自動化、そして人数による課金を確認してください。
標的型攻撃メール訓練サービスの製品を見る →
サイバーハイジーン7 製品
サイバーハイジーンは、端末の更新状況、不要なソフト、設定の不備といった「基本的な衛生状態」を保つための取り組みと、それを支えるツールです。派手な攻撃対策の前に、放置された脆弱な端末をなくすことを重視します。比較のときは、資産の洗い出しの精度、パッチ適用の自動化、設定基準(CIS等)との照合、是正の実行まで行えるか、そして端末数による課金を確認してください。
サイバーハイジーンの製品を見る →
ペネトレーションテストツール9 製品
ペネトレーションテストツールは、攻撃者と同じ手口で実際に侵入を試み、防御が機能するかを確かめるためのものです。脆弱性診断が弱点の洗い出しであるのに対し、こちらは侵入の可否と影響範囲まで確かめます。比較のときは、自動化の範囲と専門家による実施の要否、対象(外部公開・内部ネットワーク・Webアプリ)、実施時の業務影響、報告書の具体性、そして実施頻度と費用を確認してください。
ペネトレーションテストツールの製品を見る →
OTセキュリティ11 製品
OTセキュリティは、工場やプラントの制御システムを守るための仕組みです。稼働を止められない、古い機器が残る、専用のプロトコルを使うといった事情から、情報システム向けの対策をそのまま持ち込めません。比較のときは、通信を止めずに可視化できるか、対応する産業用プロトコル、資産の自動棚卸、異常検知の方式、そしてIT側の監視基盤との連携を確認してください。
OTセキュリティの製品を見る →
Web改ざん検知ツール7 製品
Web改ざん検知ツールは、Webサイトのページやファイルが書き換えられていないかを定期的に確かめ、異常があれば知らせるためのものです。改ざんの放置は情報の窃取やマルウェア配布につながるため、早期の検知が重要になります。比較のときは、検知の方式(外部からの巡回か内部のファイル監視か)、検知の間隔、誤検知の少なさ、自動復旧の可否、そして監視するページ数による課金を確認してください。
Web改ざん検知ツールの製品を見る →
サーバー監視ツール6 製品
サーバー監視ツールは、サーバーの稼働状況、CPUやメモリの使用率、ディスクの空き、プロセスの生死を継続して見張り、異常を通知するためのものです。障害を利用者より先に把握することが目的です。比較のときは、監視できる項目とエージェントの要否、しきい値と通知の設定、複数台の一括管理、ログやアプリケーション監視との統合、そして監視対象数による課金を確認してください。
サーバー監視ツールの製品を見る →
SOAR6 製品
SOARは、セキュリティの検知後に行う調査と対応を、あらかじめ決めた手順(プレイブック)に沿って自動化するための仕組みです。アラートの絞り込み、関連情報の収集、端末の隔離といった作業を人手を介さず進められます。比較のときは、連携できるセキュリティ製品の数、プレイブックの作りやすさ、対応履歴の記録と監査、SIEMとの役割分担、そして処理件数による課金を確認してください。
SOARの製品を見る →
インシデントレスポンスツール4 製品
インシデントレスポンスツールは、実際に侵害が起きた際の調査と封じ込めを支えるためのものです。端末に残る痕跡の収集、影響範囲の特定、隔離と復旧の手順の管理を扱います。比較のときは、証拠保全の方法と法的に耐える記録、調査できる範囲(端末・サーバー・クラウド)、外部の専門家に引き継げる形式、平時からの備え(リテイナー契約)、そして費用の体系を確認してください。
インシデントレスポンスツールの製品を見る →
DMARCレポート解析ツール7 製品
DMARCレポート解析ツールは、自社ドメインを装ったなりすましメールの状況を、DMARCの集計レポートから読み解くためのものです。レポートはXMLで届くため、そのままでは読めません。比較のときは、レポートの可視化と送信元の特定、正規の送信元を洗い出す支援、監視のみの設定から拒否まで段階的に強めるための助言、BIMIへの対応、そしてドメイン数による課金を確認してください。
DMARCレポート解析ツールの製品を見る →
SaaSセキュリティ(SSPM)7 製品
SaaSセキュリティ(SSPM)は、利用しているSaaSの設定が安全かを点検し、危険な共有や過剰な権限を見つけるための仕組みです。SaaSは設定ひとつで社外に情報が公開されるため、導入後の継続的な点検が要ります。比較のときは、対応するSaaSの種類、検出項目の網羅性、是正手順の提示と自動修正、外部アプリ連携の可視化、そして対象SaaS数による課金を確認してください。
SaaSセキュリティ(SSPM)の製品を見る →
サードパーティリスク管理サービス(TPRM)9 製品
サードパーティリスク管理サービス(TPRM)は、取引先や委託先のセキュリティ水準を評価し、継続的に監視するためのものです。自社が対策していても、委託先経由で情報が漏れる事故が増えています。比較のときは、評価の方法(質問票・外部からの評価)、評価の頻度と更新、委託先への依頼と回収の手間、リスクの格付けと是正依頼、そして対象社数による課金を確認してください。
サードパーティリスク管理サービス(TPRM)の製品を見る →
その他のセキュリティ運用・監査21 製品
セキュリティの運用や監査に関わるもので、ほかの分類に当てはまらない製品やサービスをまとめています。用途がまたがるもの、新しく出てきてまだ分類が定まっていないものが入ります。目的に近いカテゴリが見つからないときの入口として使ってください。
その他のセキュリティ運用・監査の製品を見る →
 掲載企業ログイン
レビュー会員登録
無料掲載のお問い合わせ無料掲載